Poin Utama
- Bitget kehilangan sekitar $351,6 juta setelah penyerang membobol sistem backend di layanan wallet-nya.
- Bursa ini menyatakan private key tidak pernah bocor dan saldo pengguna tetap utuh.
- CEO Gracy Chen menunjuk pola IP dan VPN yang sejalan dengan kelompok terkait Korea Utara; sebuah firma pemantau independen mengaitkan serangan ini dengan klaster TraderTraitor milik Lazarus Group.
- Dana proteksi pengguna yang menyimpan sekitar 5.500 BTC, senilai sekitar $464 juta, akan menutup kerugian ini.
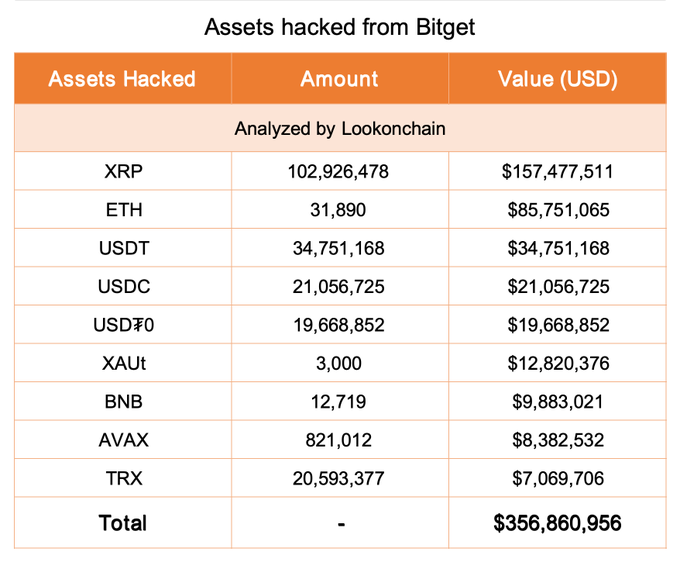
Infrastruktur wallet Bitget dibobol pekan ini dalam serangan yang sudah merugikan bursa ini lebih dari $351 juta, dan dampaknya kini mengarah ke aparat peretasan yang terkait negara Korea Utara. Firma analitik on-chain Lookonchain melacak dana curian saat berpindah, mencatat sekitar 102,93 juta XRP, 31.890 ETH, 34,75 juta USDT, 21,05 juta USDC, 19,67 juta USD₮0, 3.000 XAUt, 12.719 BNB, 821.012 AVAX, dan 20,59 juta TRX yang ditarik dari hot wallet Bitget. Dalam hitungan jam, penyerang sudah merutekan sebagian besar hasil curian di chain EVM menjadi 67.982 ETH, senilai hampir $183 juta saat itu, pola swap yang sejalan dengan upaya mengonsolidasikan aset curian ke satu token likuid sebelum dicairkan.
Penjelasan Bitget sendiri soal bagaimana pembobolan ini terjadi, disampaikan lewat kepala wilayah Greater China-nya, menyebut penyerang menyusup ke sistem backend krusial yang terkait layanan wallet-nya, bukan mencuri private key secara langsung. Dengan akses itu, penyusup diduga memalsukan instruksi transfer dan memicu proses penandatanganan otorisasi milik bursa itu sendiri untuk memindahkan dana keluar, metode yang memungkinkan mereka melewati pengamanan tanpa pernah menyentuh cold storage Bitget atau membocorkan materi kunci. CEO Gracy Chen mengatakan perbedaan ini penting karena menyingkirkan skenario yang lebih parah berupa kebocoran private key. Perusahaan mengklaim sudah menghentikan arus keluar lebih lanjut, dengan tim teknis paralel kini bekerja memperbaiki sistem dan memperketat keamanan menjelang pemulihan layanan penarikan dana.
Atribusi serangan ini masih terus terbentuk, tapi sinyal-sinyal awal mengarah ke arah yang konsisten. Chen mengatakan tim keamanan Bitget mengidentifikasi alamat IP dengan pola penggunaan VPN yang cocok dengan infrastruktur yang sebelumnya dikaitkan dengan operasi peretasan yang didukung negara Korea Utara. Firma pemantau blockchain Specter melangkah lebih jauh, mengaitkan intrusi ini dengan Lazarus Group, tepatnya klaster TraderTraitor, kelompok yang sama yang pernah dituding FBI dalam pembobolan bursa-bursa sebelumnya. Specter juga menarik benang merah ke serangan yang lebih kecil, sekitar $24 juta, terhadap AFX pada Juli lalu, menduga kelompok ini mungkin sudah menjajaki infrastruktur bursa selama berbulan-bulan sebelum menyerang Bitget dalam skala yang jauh lebih besar. Belum ada lembaga pemerintah mana pun yang mengeluarkan atribusi resmi, sehingga semua ini masih berstatus temuan awal, bukan kesimpulan final.
Baca juga: Jepang, AS, Jerman Bareng-Bareng Bongkar Peretas WaterPlum Korea Utara
Bitget menyatakan beban finansial ini tidak akan jatuh ke pengguna. Dana proteksinya, yang diklaim menyimpan sekitar 5.500 BTC (senilai sekitar $464 juta pada harga saat ini) dan bisa diverifikasi on-chain lewat alamat-alamat wallet yang telah diungkap secara publik, akan menutup kerugian ini dan diisi ulang setelahnya, dengan skema kompensasi rinci yang akan diumumkan terpisah. Dana ini memang dibangun khusus untuk menghadapi insiden keamanan level platform seperti ini, dan Bitget membingkai responsnya sebagai bukti cadangan tersebut benar-benar berfungsi, bukan improvisasi dadakan. Bursa ini juga menggandeng firma keamanan eksternal untuk menjalankan tinjauan forensik independen, berdampingan dengan tim internalnya, guna memastikan vektor serangan dan mendukung kerja sama dengan penegak hukum sebelum menerbitkan laporan insiden lengkap.
Respons industri kripto lebih condong ke solidaritas ketimbang mencemooh. CEO Bybit Ben Zhou mengatakan timnya siap membantu Bitget dengan cara apa pun yang bisa dilakukan, sebuah balasan atas dukungan yang diberikan Bitget saat Bybit sendiri mengalami peretasan besar tahun ini. Insiden Bybit sebelumnya itu juga akhirnya dikaitkan dengan operator Korea Utara, memperkuat pola bahwa aktor yang sama tampaknya berputar-putar menyasar bursa-bursa besar sebagai target. Bagi industri yang tahun ini sudah menyaksikan beberapa pembobolan sembilan digit terjadi dengan pola serupa, kejadian ini menjadi pengingat bahwa infrastruktur backend, bukan cuma kustodi cold-wallet, adalah medan pertempuran berikutnya dalam urusan keamanan bursa.
Bitget belum berkomitmen pada tenggat pasti untuk membuka kembali penarikan dana, dan hanya menyatakan akan mengumumkannya begitu ada kepastian sungguhan, bukan menjanjikan tanggal yang belum tentu bisa dipenuhi. Sikap hati-hati ini bergema dengan pelajaran dari insiden lain saat bursa terburu-buru memberi jaminan publik sebelum investigasi rampung, seperti terlihat pada kasus tutorial bot trading AI palsu di YouTube yang menguras 274,6 ETH dari 224 korban dan eksploitasi Meter yang merugikan $2,3 juta, yang keduanya melibatkan penyerang mengeksploitasi kepercayaan terhadap infrastruktur platform yang sudah ada, bukan satu titik kegagalan tunggal. Untuk saat ini, saldo pengguna Bitget tetap tercatat lengkap, cold wallet-nya tidak tersentuh, dan dana proteksinya tampak sanggup menutup kekurangan ini, menyisakan pertanyaan besar seputar atribusi serta pola yang lebih luas dari operator terkait Korea Utara yang menyasar backend bursa, bukan risiko jangka pendek bagi para deposan.