Highlights
- Peretas yang sama menyerang Fetch.ai dan NuNet hanya berselang beberapa jam pada 19 September 2026, menurut firma keamanan PeckShield.
- Sebanyak 8,7 juta token FET (sekitar $1,53 juta) terkuras dari kontrak token converter Fetch.ai.
- 408,5 juta token NTX (sekitar $463 ribu) dicetak tanpa izin lewat akun deployer milik NuNet.
- Harga NTX ambruk sekitar 65% hingga 70% setelah eksploitasi ini terungkap ke publik, sementara FET turun sekitar 10%.
- Peretas mengonversi sebagian besar dana curian menjadi 546,36 ETH, senilai kurang lebih $1,44 juta.
Fetch.ai dan NuNet, dua proyek kripto terpisah yang sama-sama dibangun di atas infrastruktur kecerdasan buatan, dieksploitasi oleh apa yang menurut peneliti keamanan adalah pelaku yang sama dalam dua insiden yang berlangsung hampir berbarengan pada 19 September 2026. PeckShield pertama kali menandai aktivitas ini, melacak sekitar 8,7 juta token FET senilai $1,53 juta yang mengalir keluar dari kontrak token converter milik Fetch.ai.
Wallet yang sama yang menerima FET curian itu kemudian muncul lagi di sisi lain serangan. Beberapa jam kemudian, wallet tersebut dipakai untuk mencetak 408,5 juta token NTX langsung lewat akun deployer NuNet, mekanisme yang memungkinkan peretas membuat token baru tanpa melalui proses penerbitan normal. Token NTX ilegal itu bernilai sekitar $462.700 saat dicetak, sehingga total kerugian dari kedua proyek mendekati $2 juta.
Kedua proyek ini berada di ceruk yang sama dalam ekosistem AI-kripto. Fetch.ai, platform agen AI asal Cambridge yang berdiri sejak 2017, menggabungkan tokennya dengan SingularityNET dan Ocean Protocol pada Maret 2024 untuk membentuk Artificial Superintelligence Alliance, dengan FET sebagai token jangkar aliansi tersebut. NuNet sendiri mengoperasikan jaringan komputasi edge terdesentralisasi yang infrastrukturnya tengah dilebur ke arsitektur node Hyperon milik aliansi itu, menjadikannya tetangga teknis dekat Fetch.ai, bukan proyek acak yang kebetulan disasar dua kali. Kedekatan inilah yang kemungkinan menjelaskan mengapa wallet yang sama bisa berpindah dari menguras kontrak satu proyek ke mencetak token di proyek lain hanya dalam satu rangkaian serangan.
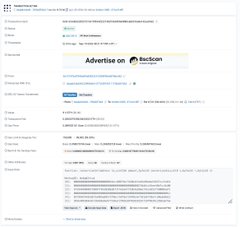
Reaksi pasar langsung terasa dan timpang. NTX, token yang lebih kecil dan tipis likuiditasnya, ambruk sekitar 65% hingga 70% begitu kabar pencetakan ilegal ini menyebar dan pemegang token beramai-ramai keluar sebelum dilusi berlanjut. FET jauh lebih tahan banting, hanya tergelincir sekitar 10%. Ini mencerminkan likuiditasnya yang lebih dalam, sekaligus fakta bahwa sisi Fetch.ai dari serangan ini melibatkan penguras token yang sudah beredar di kontrak, bukan pencetakan suplai baru dari nol.
Baca juga: Pasar Nostra di Starknet Terkuras $3,5 Juta via Hack Oracle NSTR
Pelacak on-chain memantau peretas bergerak cepat mengonversi sebagian besar aset curian, menukarnya dengan 546,36 ETH senilai sekitar $1,44 juta. Ini taktik umum yang dipakai peretas untuk mengonsolidasikan dana curian ke aset yang lebih likuid dan sulit dibekukan, sebelum mencoba mencucinya lewat mixer atau bridge lintas chain.
Serangan ini terjadi di momen yang kurang nyaman bagi tren crossover AI-kripto, ceruk pasar yang menarik minat spekulatif besar namun belakangan juga menyedot perhatian kriminal yang tak kalah besar. Pola ini sudah terlihat lewat gelombang tutorial bot trading AI palsu di YouTube yang menguras ratusan korban, serta kampanye peretas Korea Utara yang menyamar sebagai perekrut di perusahaan AI dan kripto untuk menanam malware di komputer para developer. Terlepas dari apakah eksploitasi Fetch.ai dan NuNet ini terkait negara tertentu atau tidak, kejadian ini menegaskan pelajaran yang sama: proyek yang memasarkan diri lewat narasi AI justru makin jadi sasaran empuk, tepat karena hype dan modal besar yang mereka tarik.
Sejauh ini, baik Fetch.ai maupun NuNet belum merilis post-mortem rinci soal insiden ini, dan belum jelas apakah kontrak converter dan akun deployer yang dibobol punya celah keamanan yang sama atau justru diretas lewat jalur berbeda. Kejadian ini menambah panjang daftar insiden keamanan yang belakangan menggerus kepercayaan terhadap proyek-proyek altcoin yang lebih kecil, menyusul kasus serupa seperti kebocoran escrow lawas Notional Finance akibat bug overflow dan eksploitasi governance vault Term Labs. Meski begitu, pergerakan pasar yang lebih luas tetap menunjukkan selera risiko terhadap sektor ini belum sepenuhnya hilang.