Sorotan
- Para pencuci dana hasil eksploitasi Bitget senilai $387 juta terang-terangan meminta bantuan order di server Discord dan kanal Telegram publik, menurut ZachXBT.
- Salah satu alias yang terkait pencucian ini sebelumnya pernah terlihat memindahkan hasil pencurian Kelp DAO senilai $292 juta awal tahun ini.
- CEO Bitget Gracy Chen menyebut penyerang memanfaatkan celah zero-day di produk keamanan pihak ketiga untuk mendapatkan kredensial internal, tanpa private key yang bocor.
- Hingga pukul 16.50 UTC+8 pada 28 September, Bitget telah memproses sekitar 7.683 permintaan penarikan BTC dengan total kira-kira 3.609 BTC.
Orang-orang yang membersihkan hasil pencurian kripto terbesar 2026 ternyata tidak bersembunyi di dark web. Mereka justru mengunggah pesan di ruang obrolan publik.
Investigator on-chain ZachXBT mengungkapkan pada 28 September bahwa sekelompok aktor ilegal asal China, yang mencuci dana dari eksploitasi Bitget senilai sekitar $387 juta atas nama penyerang yang diduga berasal dari Korea Utara, secara terbuka meminta bantuan untuk order mereka di server Discord dan kanal Telegram publik milik layanan yang mereka gunakan. ZachXBT mengidentifikasi sejumlah alias yang terlibat. Salah satunya, kata dia, juga pernah terlihat mencuci dana curian dari eksploitasi Kelp DAO senilai $292 juta awal tahun ini.
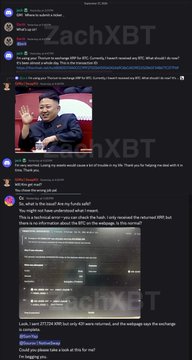
Tumpang tindih itu penting. Artinya, pencairan dana Bitget kemungkinan dijalankan lewat jaringan profesional yang sudah mapan, bukan operasi dadakan. Jaringan pencucian bayaran semacam ini berulang kali dikaitkan investigator dengan unit peretas yang disokong negara Korea Utara. ZachXBT mengaku telah mengamati pola yang sama persis usai beberapa serangan lain yang diatribusikan ke TraderTraitor, klaster DPRK yang bernaung di bawah payung besar Lazarus, dan berencana merilis data tambahan dalam beberapa pekan ke depan. Untuk saat ini, dana curian tersebut berpindah-pindah antar-chain lewat bridge lintas chain dan disetorkan ke mixer seperti Wasabi.
Beberapa handle yang disebut dalam pengungkapan itu antara lain cc02006 dan jack_34808. Baik layanan yang kanalnya dipakai maupun individu di balik alias tersebut belum memberikan tanggapan publik.
Bagaimana penyerang bisa masuk
Kabar soal pencucian dana ini muncul di hari yang sama ketika pimpinan Bitget memberikan penjelasan paling rinci sejauh ini tentang pembobolan tersebut. Dalam siaran langsung pada 28 September, CEO Gracy Chen menuturkan bahwa penyerang mengeksploitasi kerentanan zero-day di sebuah produk keamanan pihak ketiga untuk memperoleh kredensial jaringan internal. Berbekal kredensial itu, mereka mengirim perintah penarikan palsu ke sistem wallet exchange. Walhasil, proses persetujuan Bitget sendiri yang meloloskan transfer-transfer tersebut.
Perbedaan ini menjadi inti pembelaan exchange. Menurut Bitget, private key tidak pernah bocor dan aset di cold wallet tetap utuh. Kepala Bitget untuk Greater China, Xie Jiayin, menggambarkan insiden ini sebagai serangan supply chain yang menyasar software keamanan pihak ketiga, sekaligus insiden keamanan pertama sepanjang delapan tahun sejarah Bitget. Mandiant dan SlowMist kini menjalankan tinjauan independen, dan exchange tersebut berjanji merombak cara memantau serta mengelola komponen pihak ketiga.
Baca juga: Bitget Buka Lagi Penarikan 28 September, Kerugian Peretasan Capai $387,5 Juta
Atribusi ke Korea Utara didasarkan pada perilaku IP dan jejak on-chain yang menurut Bitget konsisten dengan kelompok-kelompok yang terkait DPRK. Gambaran ini sejalan dengan yang terbentuk sejak exchange tersebut menuding Korea Utara saat estimasi kerugian terus membengkak, juga dengan makin banyaknya kerja pemerintah dalam membongkar operasi kripto Pyongyang, termasuk langkah terbaru Jepang, AS, dan Jerman yang bersama-sama membongkar kelompok peretas WaterPlum.
Penarikan dibuka lagi, satu chain demi satu chain
Chen juga menjelaskan alasan penarikan dibuka bertahap, bukan sekaligus. Pembobolan itu mengenai infrastruktur penarikan yang mencakup banyak chain dan aset, sehingga setiap chain harus diperiksa dan dipulihkan secara terpisah. Bitcoin mendapat giliran pertama: penarikan BTC di jaringan Bitcoin kembali dibuka pukul 08.00 UTC pada 28 September.
Data awal dari pembukaan kembali itu terlihat tertib. Per pukul 16.50 UTC+8, Bitget menyatakan telah menangani sekitar 7.683 permintaan penarikan BTC senilai kira-kira 3.609 BTC tanpa antrean, dan sekitar 6.946 di antaranya sudah terkonfirmasi on-chain. Penarikan ETH di Ethereum, BNB Smart Chain, Arbitrum, Base, dan Optimism dijadwalkan pada 29 September, disusul USDT pada 30 September, lalu token lainnya serta fiat pada 2 Oktober. Semuanya pukul 08.00 UTC.
Untuk mendanai pembukaan kembali tersebut, 2.042,28 BTC (sekitar $169 juta) sudah dipindahkan lebih dulu dari dana perlindungan exchange yang berjumlah sekitar 5.500 BTC ke hot wallet, menurut analis on-chain Ai Yi. Masih ada 3.457,72 BTC lain yang tersimpan di dana tersebut. Ai Yi mengingatkan bahwa transfer itu dilakukan sebagai persiapan dan tidak semestinya dibaca sebagai tanda bahaya. Bitget sendiri menyatakan kerugian pengguna akan ditanggung penuh oleh dana tersebut, dan dana itu akan diisi ulang hingga minimal $300 juta dalam sepekan setelah digunakan.
Kenapa pencucian terang-terangan tetap sulit dihentikan
Sekilas memang janggal para pencuci dana beriklan secara terbuka. Namun kanal-kanal tersebut milik layanan yang memang sudah mereka pakai, sementara alirannya bergerak lewat bridge dan mixer yang dirancang tahan terhadap pembekuan. Penerbit stablecoin sempat membekukan sebagian kecil hasil jarahan, sekitar 99.990 USDC dan 218.023 USDT per 26 September. Tapi sebagian besar aset curian tersimpan dalam ETH, XRP, ZEC, dan BTC, yang tidak bisa ditarik kembali oleh penerbit mana pun.
Titik pantau berikutnya adalah apakah layanan yang disebut dalam data lanjutan ZachXBT akan menindak alias-alias tersebut, dan apakah pembukaan kembali penarikan ETH pada 29 September berjalan semulus Bitcoin. Bitget juga menyatakan laporan insiden resmi akan segera dirilis, yang mungkin memperjelas apakah perusahaan lain yang memakai produk keamanan yang sama menghadapi risiko serupa.